 فارسی






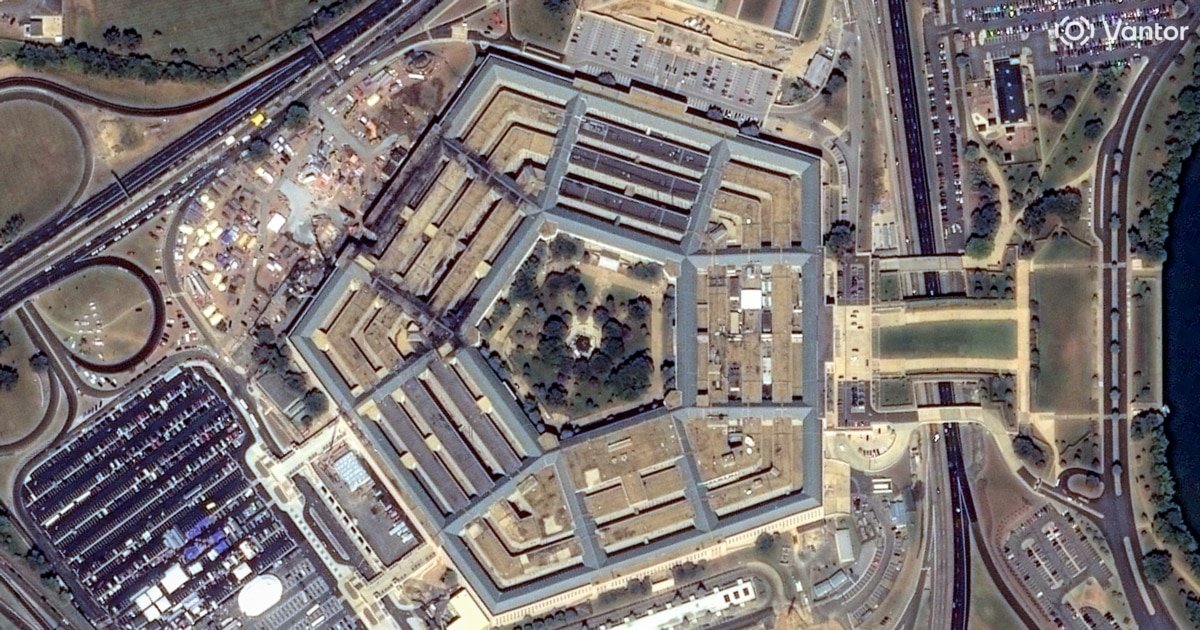
شرکت نرمافزاری Oxygen Forensics که محصولاتش را به پنتاگون، سرویس مخفی و دیگر نهادهای دولتی آمریکا میفروخت، مالکیت روسی خود را از دولت آمریکا پنهان کرده است. مقامهای آمریکایی میگویند این شرکت اطلاعات نادرست به مقامهای فدرال داده و ارتباطش با نهادهای امنیتی روسیه را کتمان کرده است. این گزارش به موضوع پنهانکاری مالکیت روسی یک شرکت نرمافزاری از پنتاگون میپردازد.
اتهامات علیه مدیران شرکت
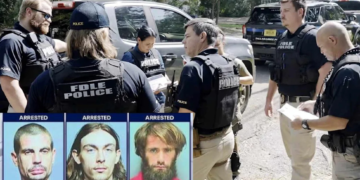
بر اساس شکایت کیفری که دادستانهای آمریکا روز ۲۳ سپتامبر منتشر کردند، Oxygen Forensics در واقع متعلق به پنج شهروند روس بوده است. این افراد همزمان یک شرکت مستقر در مسکو را اداره میکردند و به سرویس امنیت فدرال روسیه، FSB، خدمات نرمافزاری ارائه میدادند. همچنین، پنهانکاری مالکیت روسی یک شرکت نرمافزاری از پنتاگون از محورهای اصلی این گزارش است.
برای پیگیری لحظهبهلحظه مهمترین رویدادها، ما را در سایت PhoenixQ و شبکههای اجتماعی سابسکرایب و دنبال کنید.
لی رایبر، مدیرعامل ۵۵ ساله این شرکت و ساکن ایالت آیداهو، به اتهام کلاهبرداری اینترنتی بازداشت شد. او در ۲۲ سپتامبر با قرار وثیقه آزاد شد.
اولگ داویدوف، شهروند ۵۲ ساله روسیه و ساکن مسکو، دو روز پیش از آن در فرودگاه هیترو لندن بازداشت شد. مقامهای آمریکایی اعلام کردهاند خواهان استرداد او به ایالات متحده هستند.
پنهانکاری مالکیت و ارتباط با مسکو
Oxygen Forensics و مدیرعاملش به دولت آمریکا اعلام کرده بودند که این شرکت هیچ مالک یا کنترلکننده خارجی ندارد. همچنین ادعا شده بود که نرمافزارهایش در ایالات متحده تولید میشوند.
این شرکت در ایالت ویرجینیا ثبت شده و در سال ۲۰۱۳ یک شرکت وابسته در حومه واشینگتن راهاندازی کرد. با این حال، دادستانها میگویند مالکیت واقعی آن در اختیار داویدوف و چهار شهروند روس دیگر بوده است.
پس از تهاجم گسترده روسیه به اوکراین در اسفند ۱۴۰۰، داویدوف و شرکایش اقداماتی برای پنهان کردن مالکیت روسی این شرکت انجام دادند. در روسیه نیز نام شرکت به MKO Systems تغییر یافت.
نرمافزار اصلی این شرکت با نام Mobile Forensic Detective بهطور گسترده در اختیار نهادهای مجری قانون روسیه قرار دارد.
قراردادهای حساس با نهادهای آمریکایی
نرمافزار Oxygen Forensics برای استخراج اطلاعات از تلفنهای همراه، رایانهها و دیگر دستگاههای الکترونیکی طراحی شده است. این نرمافزار قادر است برخی تدابیر امنیتی دستگاهها را دور بزند و دادههای ذخیرهشده را استخراج کند.
مؤسسه ملی جرمیابی رایانهای وابسته به سرویس مخفی آمریکا در سال ۲۰۲۴ قراردادی پنجساله با این شرکت امضا کرده بود. سرویس مخفی علاوه بر مأموریتهای تحقیقاتی، مسئول حفاظت از رئیسجمهور و معاون رئیسجمهور آمریکا نیز هست.
با این حال، مقامهای آمریکایی تأکید کردهاند که در پرونده قضایی ادعا نشده نرمافزارهای این شرکت حاوی کد مخرب بودهاند. همچنین ادعایی مبنی بر دسترسی غیرمجاز به سامانهها یا اطلاعات مشتریان مطرح نشده است.
واکنش متهمان و زمینه گستردهتر پرونده
رایبر و داویدوف هر دو به کلاهبرداری اینترنتی متهم شدهاند. رایبر به درخواستها برای اظهارنظر پاسخ نداده است. امکان دریافت واکنش داویدوف نیز فراهم نشده است.
این پرونده در شرایطی مطرح شده که هک، جاسوسی سایبری و استفاده از بدافزار در سالهای اخیر به یکی از عرصههای مهم رقابت میان کشورها تبدیل شده است. آمریکا، روسیه، چین، اسرائیل و ایران سرمایهگذاری گستردهای برای توسعه تواناییهای سایبری خود انجام دادهاند.
از سوی دیگر، شرکتهای خصوصی نیز به ابزارهای قدرتمندی برای نفوذ یا استخراج اطلاعات از دستگاههای الکترونیکی دسترسی پیدا کردهاند. این موضوع نگرانیهای جدی درباره امنیت زنجیره تأمین نرمافزاری نهادهای دولتی ایجاد کرده است.
در همین حال، FBI نیز اول مهرماه اعلام کرد در حال بررسی ادعای یک گروه هکری است. این گروه مدعی شده فایلهای حساس مربوط به هزاران مأمور و متقاضی استخدام در FBI را سرقت کرده و به وبسایت استخدام این نهاد نیز نفوذ کرده است.