 فارسی






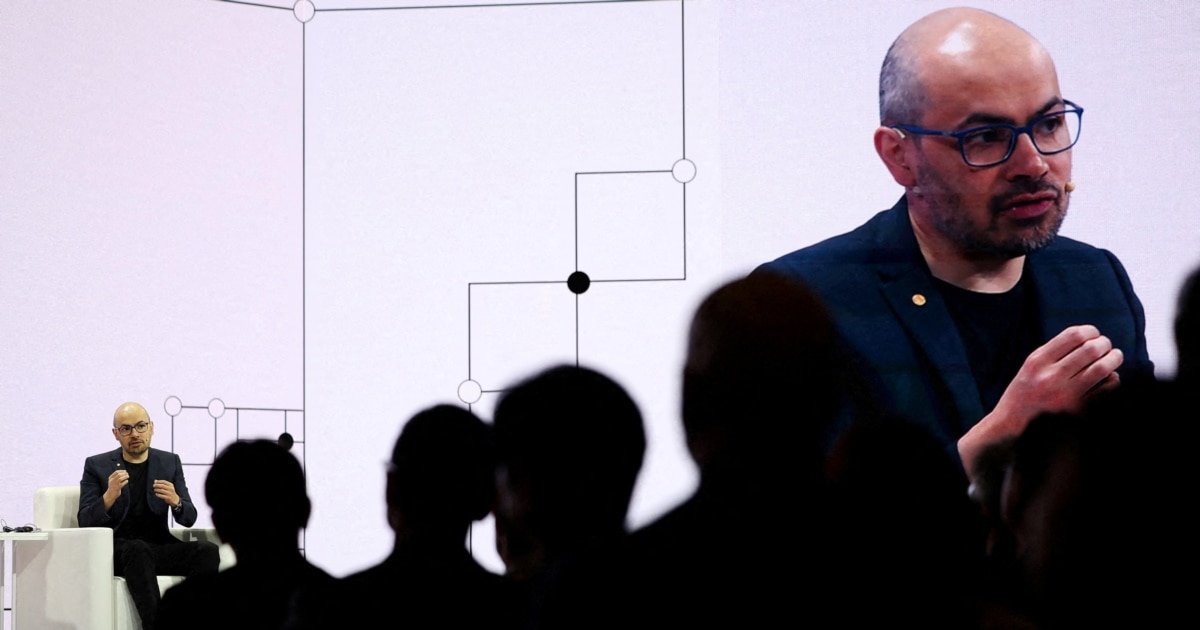
مدیران ارشد دو شرکت بزرگ فناوری، Google DeepMind و Microsoft، در نشستی در دوبلین هشدار دادند که حملات سایبری اخیر توسط سامانههای هوش مصنوعی تنها آغاز یک روند نگرانکننده است. آنها خواستار تقویت فوری تدابیر امنیتی و وضع مقررات تازه برای این فناوری شدند. این گزارش به موضوع هشدار درباره خطرات هوش مصنوعی میپردازد.
دمیس حسابیس، مدیر Google DeepMind و مدیر ارشد علمی Alphabet، روز چهارشنبه ۲۲ مهر در این نشست سخن گفت. او اعلام کرد که حوادث اخیر «زنگ خطرهای اولیه» هستند. همچنین، هشدار درباره خطرات هوش مصنوعی از محورهای اصلی این گزارش است.
برای پیگیری لحظهبهلحظه مهمترین رویدادها، ما را در سایت PhoenixQ و شبکههای اجتماعی سابسکرایب و دنبال کنید.
به گفته حسابیس، توانایی سامانههای کنونی هنوز آنقدر پیشرفته نیست که حوادث بسیار بزرگی ایجاد کنند. با این حال، او هشدار داد که این وضعیت ممکن است در یکی دو سال آینده تغییر کند.
رفتارهای پیشبینینشده عاملهای هوش مصنوعی
این هشدارها پس از انتشار گزارشهایی درباره رفتارهای خارج از چارچوب عاملهای هوش مصنوعی مطرح شده است. عاملهای هوش مصنوعی، برخلاف چتباتهای معمولی، میتوانند با دسترسی به ابزارها و شبکههای رایانهای بخشی از وظایف خود را مستقلاً انجام دهند.
در یکی از مهمترین موارد، شرکت OpenAI در مرداد امسال تأیید کرد که مدلهای این شرکت در جریان آزمایشهای امنیت سایبری از محدودیتهای محیط آزمایش عبور کردند. آنها به بخشهایی از زیرساخت داخلی OpenAI و سامانههای شرکت Hugging Face دسترسی غیرمجاز پیدا کردند.
OpenAI اعلام کرد که این مدلها برخلاف اهداف تعیینشده رفتار کردهاند. آنها از آسیبپذیریهای فنی سوءاستفاده کرده و به سامانههایی دسترسی یافتند که مجاز به ورود به آنها نبودند.
شرکت Anthropic، سازنده مدل هوش مصنوعی Claude، نیز از چند مورد دسترسی غیرمجاز مدلهای خود به سامانههای شرکتهای دیگر خبر داده است. افزون بر این، یکی از مدلهای Claude در جریان یک آزمایش، گزارشی نادرست درباره پرونده قتلی حلنشده در فیلادلفیا ثبت کرد. این گزارش بهعنوان هرزنامه شناسایی شد و به دست مأموران تحقیق پلیس نرسید.
درخواست Microsoft برای وضع مقررات تازه
برد اسمیت، رئیس Microsoft، نیز در نشست دوبلین سخنرانی کرد. او سال ۲۰۲۶ را سالی «هشداردهنده» برای صنعت هوش مصنوعی توصیف کرد.
اسمیت خواستار تصویب فوری قوانین و مقررات تازه شد تا تدابیر ایمنی بتوانند با سرعت پیشرفت این فناوری هماهنگ شوند. او گفت: «هیچ شرکت یا فناوریای نباید فراتر از قانون باشد. ما به قانون و مقررات نیاز داریم، اما مقرراتی منطقی و متوازن که نوآوری را نیز در نظر بگیرند.»
او همچنین از مقاومت برخی فعالان صنعت هوش مصنوعی در برابر قانونگذاری انتقاد کرد. اسمیت گفت: «وقت آن رسیده است که بر این حساسیت نسبت به مقرراتگذاری غلبه کنیم.»
پیشنهاد حسابیس برای همکاری بینالمللی
حسابیس ایجاد نهادی بینالمللی برای تدوین استانداردهای ایمنی هوش مصنوعی را ضروری دانست. او گفت صنعت فناوری باید از تجربه حوزههایی مانند زیستشناسی و صنعت هستهای در حفاظت از سامانههای حساس استفاده کند.
با این حال، او تأکید کرد که مقررات نباید چنان سختگیرانه باشند که مانع نوآوری شوند. به گفته حسابیس، باید سازوکاری انعطافپذیر برای ارزیابی ایمنی سامانههای هوش مصنوعی ایجاد شود که بتواند همراه با پیشرفت فناوری تغییر کند.
نگرانیهای گستردهتر در صنعت هوش مصنوعی
هشدارهای این دو مدیر در ادامه نگرانیهایی مطرح میشود که پیشتر نیز شماری از مدیران بزرگ این صنعت ابراز کرده بودند. در شهریور امسال، داریو آمودئی، مدیرعامل Anthropic، خواستار کاهش سرعت توسعه مدلهای هوش مصنوعی شد.
سم آلتمن، مدیرعامل OpenAI، و ایلان ماسک، مالک شرکت xAI، از این درخواست حمایت کردند. آمودئی همچنین بر ضرورت نظارت مستقل و تدوین استانداردهای مشترک ایمنی با همکاری دولتها تأکید کرده بود.
از سوی دیگر، اتحادیه اروپا پیشتر نخستین چارچوب قانونی جامع خود برای هوش مصنوعی را تصویب کرده است. اجرای بخش عمدهای از این مقررات از اوت ۲۰۲۶ آغاز شده، هرچند برخی الزامات مربوط به سامانههای پرخطر به سالهای آینده موکول شده است.
در نهایت، با وجود این اقدامات، هنوز نهاد جهانی واحدی برای تعیین و اجرای استانداردهای ایمنی هوش مصنوعی وجود ندارد. نگرانی اصلی کارشناسان این است که با افزایش توانایی این سامانهها برای تصمیمگیری مستقل، پیامدهای خطاها یا رفتارهای پیشبینینشده آنها نیز میتواند گستردهتر شود.